Hacker News에서 2026년 10월 21일 수집된 “Bringing uv and ty together” 링크는 점수 264, 댓글 90개를 기록했으며, 핵심은 uv 안에서 ty를 활용해 Python 프로젝트 검사를 실행할 수 있게 한 실험 기능입니다.
이 변화는 개발 환경의 흐름을 다시 살펴보게 합니다.
이 관심 수치는 기능의 안정성이나 도입 효과를 증명하는 수치라기보다, Python 개발 환경에서 패키지 관리와 코드 검사를 한 흐름으로 다루려는 변화가 논의 대상이 되었음을 보여줍니다.
원문 게시일은 2026년 10월 13일이며, 카드의 2026년 10월 21일은 원문 게시일이 아니라 Hacker News의 수집 또는 게시 시점일 가능성이 높습니다.
따라서 두 날짜를 같은 의미로 읽으면 안 되겠지요.
uv와 ty 통합을 설명한 Astral 원문(astral.sh/blog/uv-ty-integration)은 이 기능을 실험 기능으로 소개합니다.
uv check는 ty로 Python 프로젝트 코드를 검사합니다
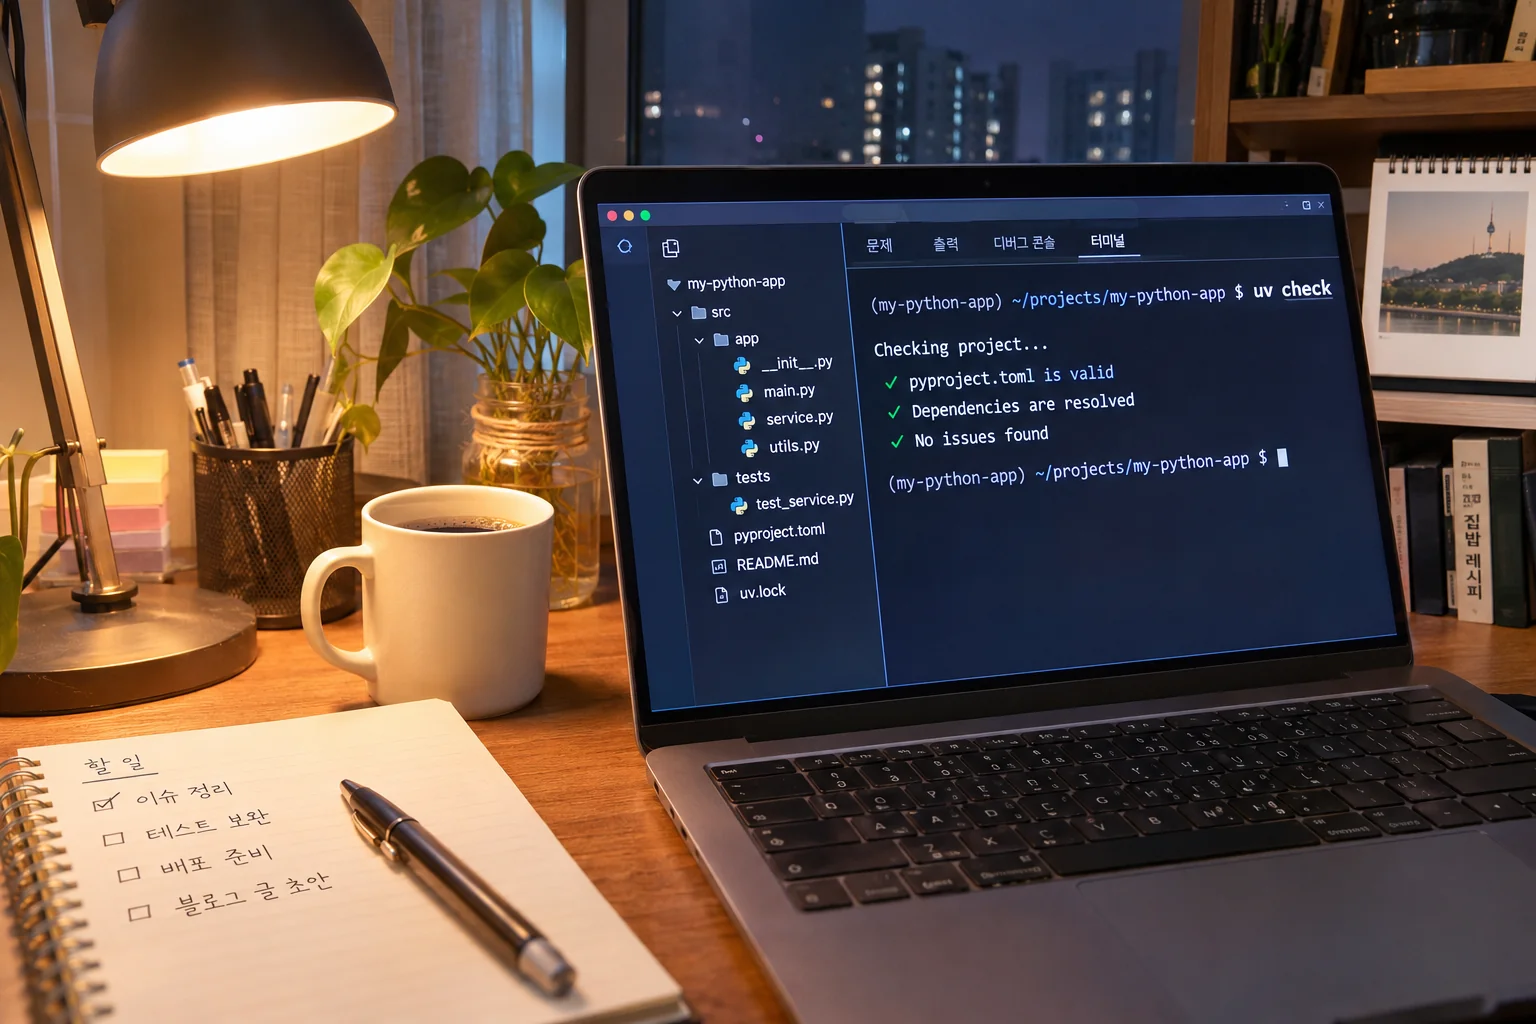
`uv check`는 현재 ty를 사용해 프로젝트의 Python 코드를 검사하는 명령입니다.
즉, uv가 관리하는 프로젝트 흐름 안에서 코드 검사 작업을 호출할 수 있도록 연결한 구조입니다.
통합의 초점은 새로운 검사 기준을 별도로 제시하는 데 있지 않고, uv와 ty의 실행 접점을 만드는 데 있습니다.
실험 기능이라는 위치가 중요해요.
uv와 ty의 통합은 실험 기능이며, `uv check`는 ty를 통해 프로젝트 Python 코드를 검사합니다.
uv와 ty 통합 원문(astral.sh/blog/uv-ty-integration)
개발 조직이 이 변화를 볼 때에는 `uv check`라는 명령 자체보다, 검사 대상과 실행 범위를 어떤 단위로 정하는지가 더 직접적인 판단 기준이 됩니다.
프로젝트 단위의 검사는 현재 작업 중인 Python 코드에 초점이 맞춰집니다.
반면 여러 패키지를 묶는 워크스페이스에서는 동일한 실행 흐름이 모든 패키지를 자동으로 포괄하는지 별도 조건을 확인해야 해요.
여기서 `--all-packages` 옵션이 구분점이 됩니다.
기능이 하나로 보이더라도 실행 범위는 명령 옵션에 따라 달라지는 셈입니다.
워크스페이스 전체 검사는 --all-packages 조건에서 실행됩니다
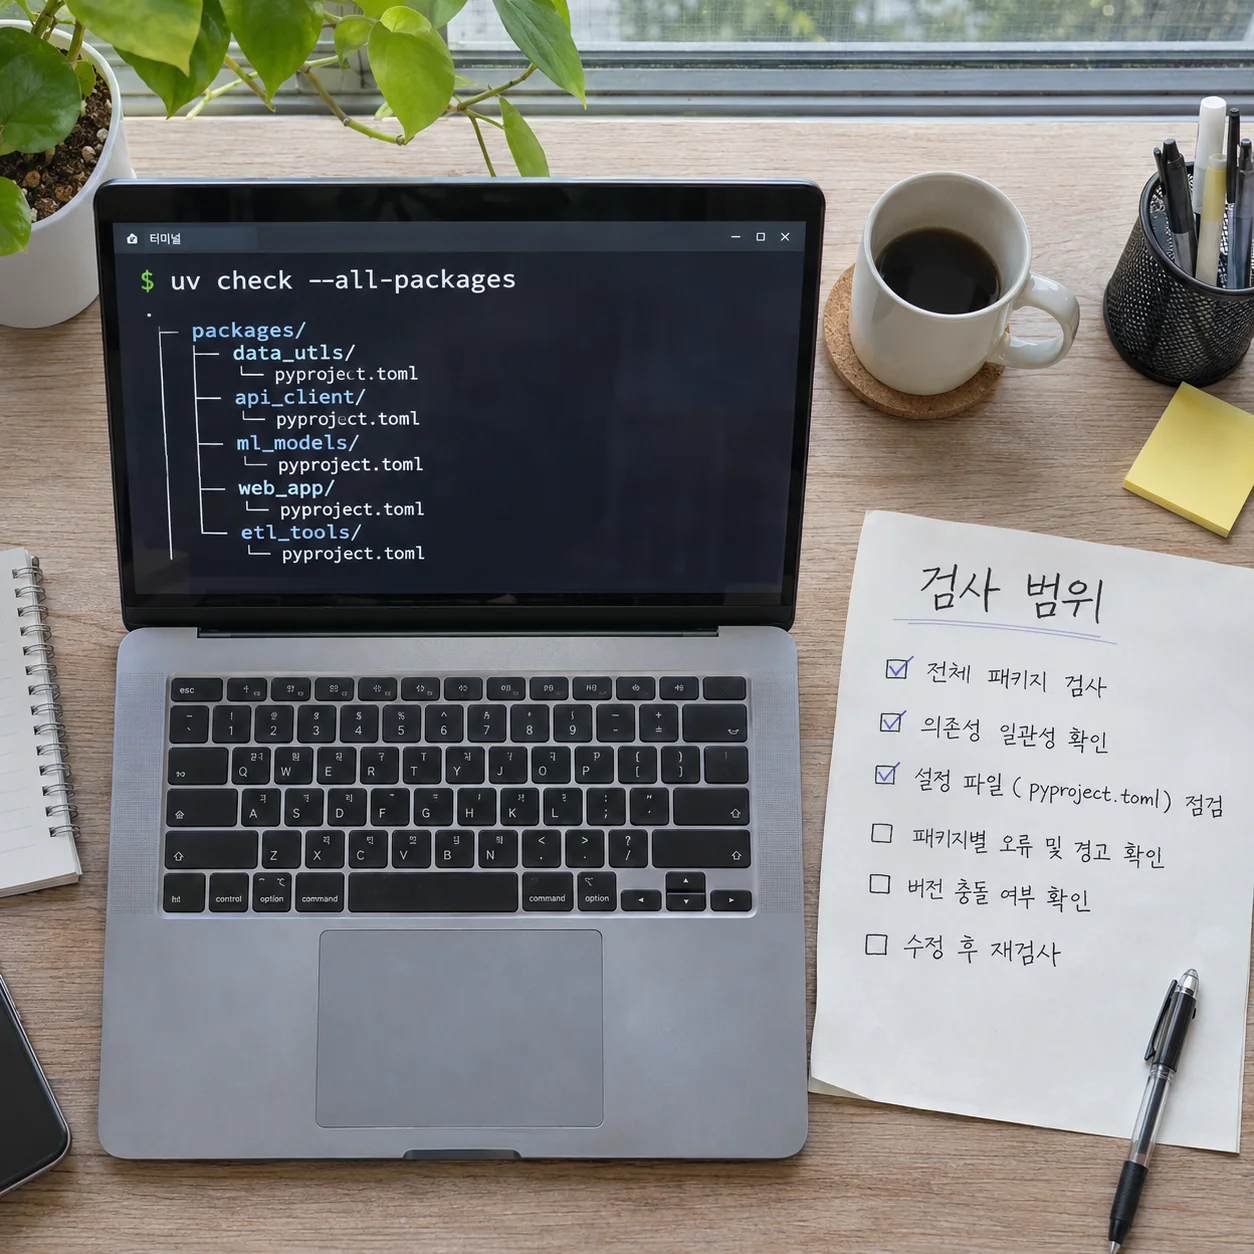
워크스페이스 전체를 검사하려면 `uv check --all-packages`처럼 `--all-packages` 조건을 사용합니다.
프로젝트 검사와 워크스페이스 전체 검사는 같은 통합 기능 안에서도 대상 범위가 다른 작업입니다.
이 차이는 여러 패키지로 구성된 개발 환경에서 특히 분명해집니다.
한 프로젝트를 검사한 결과와 워크스페이스의 모든 패키지를 검사한 결과를 동일하게 해석할 수는 없어요.
| 실행 대상 | 명령 조건 | 검사 범위 |
|---|---|---|
| 현재 프로젝트 | `uv check` | 프로젝트 Python 코드 |
| 워크스페이스 전체 | `uv check --all-packages` | 워크스페이스의 모든 패키지 |
uv 공식 CLI 문서의 check 명령 안내(docs.astral.sh/uv/reference/cli)에서도 `uv check`와 `--all-packages` 옵션을 확인할 수 있습니다.
조직의 코드 관리 관점에서는 이 구분이 책임 범위를 가르는 기준이 될 수 있어요.
현재 프로젝트만 대상으로 한 실행은 해당 프로젝트의 검사 결과를 제공하고, 워크스페이스 전체 실행은 더 넓은 패키지 집합을 대상으로 합니다.
짧은 명령 차이지만, 검증 기록의 대상 범위는 달라집니다.
검사 결과를 공유하거나 내부 절차에 반영할 때는 어떤 조건으로 실행했는지 함께 남기는 편이 맥락을 보존해요.
실험 통합은 편의성과 운영 기준을 분리해 판단해야 합니다
이 통합은 uv에서 ty 검사를 실행할 수 있게 한다는 점에서 작업 흐름을 단순화할 수 있지만, 실험 기능이라는 전제가 먼저 적용됩니다.
따라서 관심도와 기능의 운영 적합성을 같은 결론으로 연결하기보다는, 현재 제공되는 명령과 적용 범위를 나누어 읽는 것이 맞아요.
Hacker News의 점수 264와 댓글 90개는 커뮤니티 반응의 규모를 나타내지만, 개별 조직의 코드 검사 기준이나 배포 절차를 대신하지는 않습니다.
관심은 컸네요.
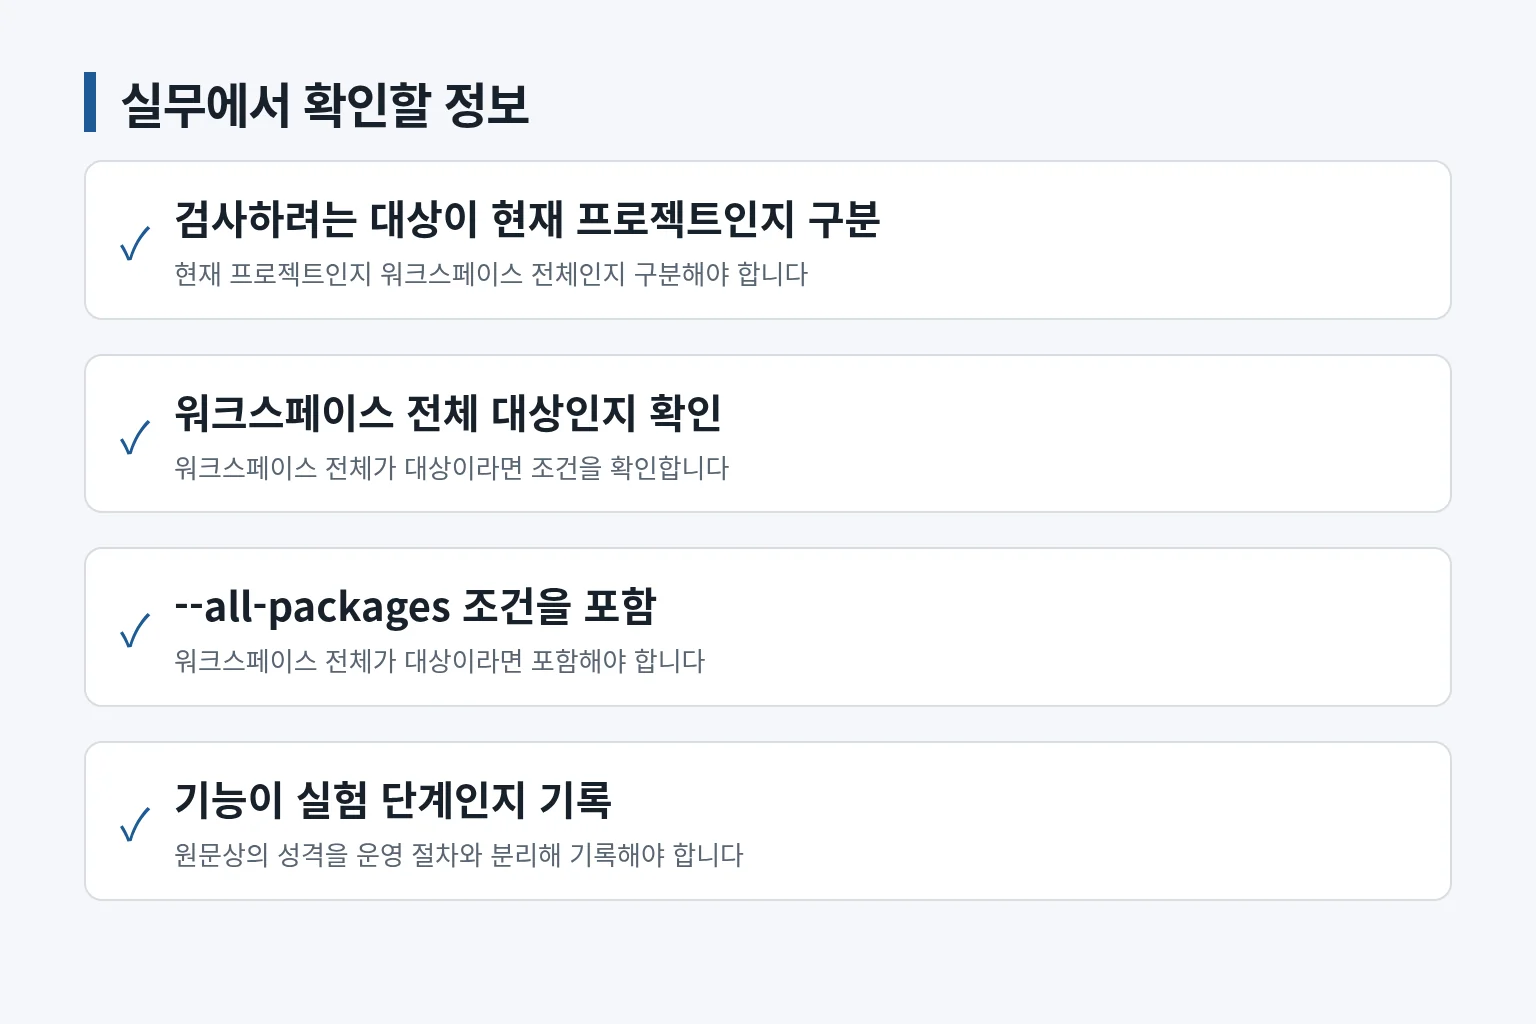
실무에서 확인할 정보는 복잡하지 않습니다.
첫째, 검사하려는 대상이 현재 프로젝트인지 워크스페이스 전체인지 구분해야 해요.
둘째, 워크스페이스 전체가 대상이라면 `--all-packages` 조건을 포함해야 합니다.
셋째, 기능이 실험 단계라는 원문상의 성격을 운영 절차와 분리해 기록해야 해요.
이 세 가지는 제공된 기능 설명 안에서 확인할 수 있는 범위이며, 그 밖의 보장 수준이나 향후 지속 여부를 단정할 근거는 제시되지 않았습니다.
통합의 의미는 uv와 ty가 한 도구처럼 완전히 동일해졌다는 데 있지 않습니다.
uv의 `check` 명령이 ty를 사용해 Python 코드를 검사하고, 필요할 때 `--all-packages`로 워크스페이스 전체까지 범위를 넓힐 수 있다는 데 있습니다.
원문 게시일과 커뮤니티 수집일을 구분하고, 프로젝트 검사와 전체 검사 조건을 구분하는 읽기가 필요하지요.
그 구분이 실험 기능에 대한 과도한 해석을 줄여요.
함께 읽기